記事(会員登録なしで読めます)
フィッシングメールとは? 見分けなくていい、だまされない確かめ方
メールのリンクやボタンは押さず、いつも使っている公式アプリや、お気に入りに登録したサイトから確かめる
銀行の名前のメールが届いたら
詐欺の情報を集めているフィッシング対策協議会には、2026年9月の1か月だけで94,661件の報告が届いています。1日あたり3,000件を超えます(協議会の月次報告)。
押した先の偽サイトで、入力させられる
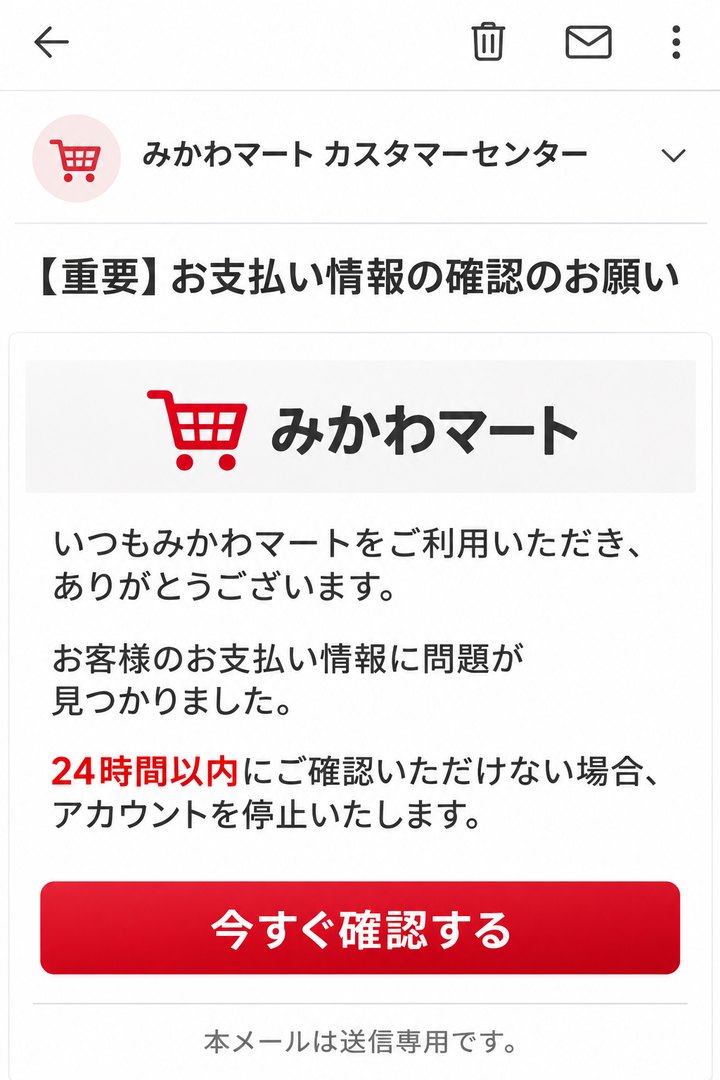
イメージ図(架空の会社)。みかわAI学校が作成
犯人はシステムを破ったわけではなく、利用者をだまして、自分から入力させているんです。なので、最初の「押す」をしなければ、入力する画面にもたどり着きません。
見た目では見分けられない
証券会社をかたるフィッシングメールの一部です。赤枠のリンクの文字は、本物の証券会社のアドレスになっています。
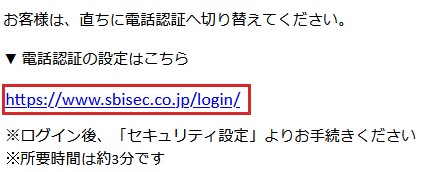
出典:フィッシング対策協議会「証券会社をかたるフィッシング (2026/11/17)」のメール文面の例(一部を切り出し、赤枠はみかわAI学校)
| 画面に表示される文字 | https://www.mikawa-mart.co.jp/login |
|---|---|
| 押すと開くページ | https://mikawa-mart-login.example.net/ |
件名も本物らしく作られます。同じ注意喚起には「【重要】パスキー認証の必須化について|マネックス証券」「【松井証券】登録情報再確認のお願い」といった件名が15件並んでいます。鍵のマークや「https」の表示も、偽物のサイトで使われることがあるので、本物の証拠にはなりません。
もっと詳しく:アドレスそのものを似せる手口
アドレスそのものを、見た目がそっくりな文字で似せる手口もあります。次の2つは同じに見えますが、②の「a」は、ロシア語などで使うキリル文字の「а」です。
① ebay.com
② ebаy.com
人の目には同じでも、コンピューターは別の文字として扱います。①の「a」は U+0061(アルファベット)、②は U+0430(キリル文字)で、②の実際のアドレスは xn--eby-7cd.com です(国際化ドメイン名の決まりで変換したもの。みかわAI学校で変換して確かめました)。
この手口を「ホモグラフ攻撃」といいます。ギリシャ文字などにも、アルファベットと似た形の文字があります。ブラウザにも、こうしたアドレスを「xn--」の形で表示して見つけやすくする仕組みがありますが、すべての偽装を見抜けるとは限りません。
見分けなくていい。いつものアプリから確かめる
| 銀行 | いつもの公式アプリを開いて、口座を確認する |
|---|---|
| 通販サイト | 公式アプリか、お気に入り(ブックマーク)に登録したサイトから確認する |
| 取引先・社内を名乗るメール | メールに書かれた番号ではなく、もともと知っている番号に電話して確認する。振込先の変更や、急ぎの支払いの依頼は、必ず電話で確かめる |
開いた・押した・入力してしまったら
ただ、次からは押さずに、いつものアプリで確かめてくださいね。
| パスワード | すぐに、正規のサイトやアプリからパスワードを変える |
|---|---|
| カード情報 | カード会社に連絡する |
| 会社のアカウント | 自分の判断で隠さず、すぐに担当者へ報告する |
| 社員から聞いたら | 責めずに、すぐ言ってもらえるようにしておく。社内に詳しい人がいなければ、パソコンやネットを頼んでいる業者に相談する |
まとめ
メールのリンクやボタンは押さず、いつも使っている公式アプリや、お気に入りに登録したサイトから確かめる
- よく使う銀行と通販サイトの公式アプリを入れるか、お気に入り(ブックマーク)に登録しておく
- 取引先の電話番号を、名刺や契約書など、メール以外の所で確かめられるようにしておく
- 社員や家族にも、この確かめ方を伝える
LINEでこのページを送る
なぜ「フィッシング」というの?
魚釣りの「フィッシング」になぞらえた名前です。餌でおびき寄せて釣り上げる仕組みが同じだからです。餌は詐欺メール(「アカウントを停止します」と不安をあおる)、釣り針は偽物のサイト(本物そっくりのログイン画面)、魚は情報を入力してしまう人にあたります。英語では「Fishing」ではなく「Phishing」と書きます。つづりの由来には複数の説があります。
出典
- フィッシング対策協議会「2026/09 フィッシング報告状況」(2026年10月19日)
- フィッシング対策協議会「証券会社をかたるフィッシング (2026/11/17)」
- Chromium「IDN in Google Chrome」(似た文字のアドレスを xn-- の形で表示する仕組み)
このページの河合さんは、説明のための架空の人物です。フィッシング対策協議会は、フィッシング詐欺の情報を集めて注意を呼びかけている団体です。